個人開発でもセキュリティ対策が必要な理由 攻撃する側は、サービスの大きさを見ていない 「ユーザーが数十人のアプリを、わざわざ狙う人はいない」と考えがちですが、漏れた鍵やデータを探しているのは人ではなくプログラムです。インターネット上の公開情報を自動で集め、使えるAPIキー(外部サービスを使うための認証用の文字列)や、鍵のかかっていないデータベースを片っ端から探しています。
GitGuardianのState of Secrets Sprawl 2026 によると、2025年に公開GitHubへ漏れた新しい秘密情報は2,864万9,024件 で、前年から34%増えました。生成AIなどAIサービスの秘密情報に限ると81%増です。さらに、2022年に見つかった有効な秘密情報のうち64%が4年後もまだ使える状態 でした。漏れたまま放置されている鍵が、それだけあるということです。
漏れたキーはお金にも直結します。The Registerは2026年3月、メキシコの小さなスタートアップで盗まれたGoogle CloudのAPIキーが48時間悪用され、普段は月180ドルの請求が8万2,314ドル になったと報じています (本人の投稿にもとづく報道です)。
ここ1〜2年で実際に起きた情報漏えい ここ1〜2年で公になった事故を並べると、原因がほとんど同じことに気づきます。どれも高度なハッキングではなく、「データの置き場所に鍵をかけていなかった」ことが原因です。
事例 時期 原因 外から見えたもの Lovableで作られたアプリ 2025年3月発見 データベースの行ごとのアクセスルール(RLS)の不備 調査した1,645件のうち170件で、メールアドレス・電話番号・決済記録・APIキーなど Tea(女性向け安全確認アプリ) 2025年7月 認証なしで公開されていたFirebaseのファイル置き場 約7万2,000枚の画像。うち約1万3,000枚は本人確認用の自撮りと身分証の写真 Moltbook(AIエージェント向けSNS) 2026年2月 公開用のキーは正しく使っていたが、RLSが未設定 APIトークン150万件、メールアドレス3.5万件、エージェント間のDM 4,060件
Lovableの件は、セキュリティの共通番号であるCVE-2025-48757が付き、深刻度は10点満点中9.3と評価されました。Moltbookの運営者は「コードを1行も書いていない」とSNSに投稿していたことが、Wizの記事で紹介されています。
個別の事故だけではありません。Escape.techがAIアプリビルダーで作られた公開アプリ5,600件超を調べたところ 、脆弱性(セキュリティ上の欠陥)が2,000件超、外から見える秘密情報が400件超、個人情報の露出が175件見つかっています。2026年10月にも、セキュリティ企業のUpGuardが、ブラウザから直接読み書きできる種類のデータベースを使う約30万のサイトを調べ、誰でも読めるテーブルを持つデータベースを1万6,326件見つけています 。Veracodeの2025年の調査 では、AIに安全な書き方と危険な書き方の両方がありうる課題を解かせると、45%で危険な方を選んだ そうです。2026年7月の同じ調査 でも約44%と、ほぼ横ばいでした。AIは頼めば速く作ってくれますが、頼んでいない守りまでは入れてくれません。
漏えいしたとき、個人開発者が負う責任 個人情報保護法は、扱う人数の多い少ないに関係なく、事業として個人情報を扱う人すべてに適用されます。2017年5月30日の改正法の全面施行で、それまでの「5,000人分以下なら対象外」という例外がなくなりました。会員登録でメールアドレスを預かるサービスを運営していれば、個人開発でも対象です。
そして、次のどれかにあたる漏えい(または漏えいのおそれ)が起きたら、個人情報保護委員会への報告と本人への通知 が義務になります。
病歴などの要配慮個人情報が含まれる クレジットカード番号のように、お金の被害が出るおそれがある 不正アクセスなど、不正な目的による漏えいのおそれがある 本人の数が1,000人を超える 3つ目に人数の条件はありません。攻撃によって漏れた疑いがあれば、1人分でも報告の対象になりえます。報告は、知った時点からおおむね3〜5日以内に速報 、30日以内に確報 (不正な目的によるものは60日以内)と、ガイドライン で目安が決まっています。利用規約やプライバシーポリシーの準備は個人開発の法務ガイド にまとめています。
チェックリストの前に押さえる3つの原則 60項目を丸暗記する必要はありません。ほとんどの項目は、ここで挙げる3つの原則から自然に出てきます。原則が分かっていれば、チェックリストにない場面でも判断できます。
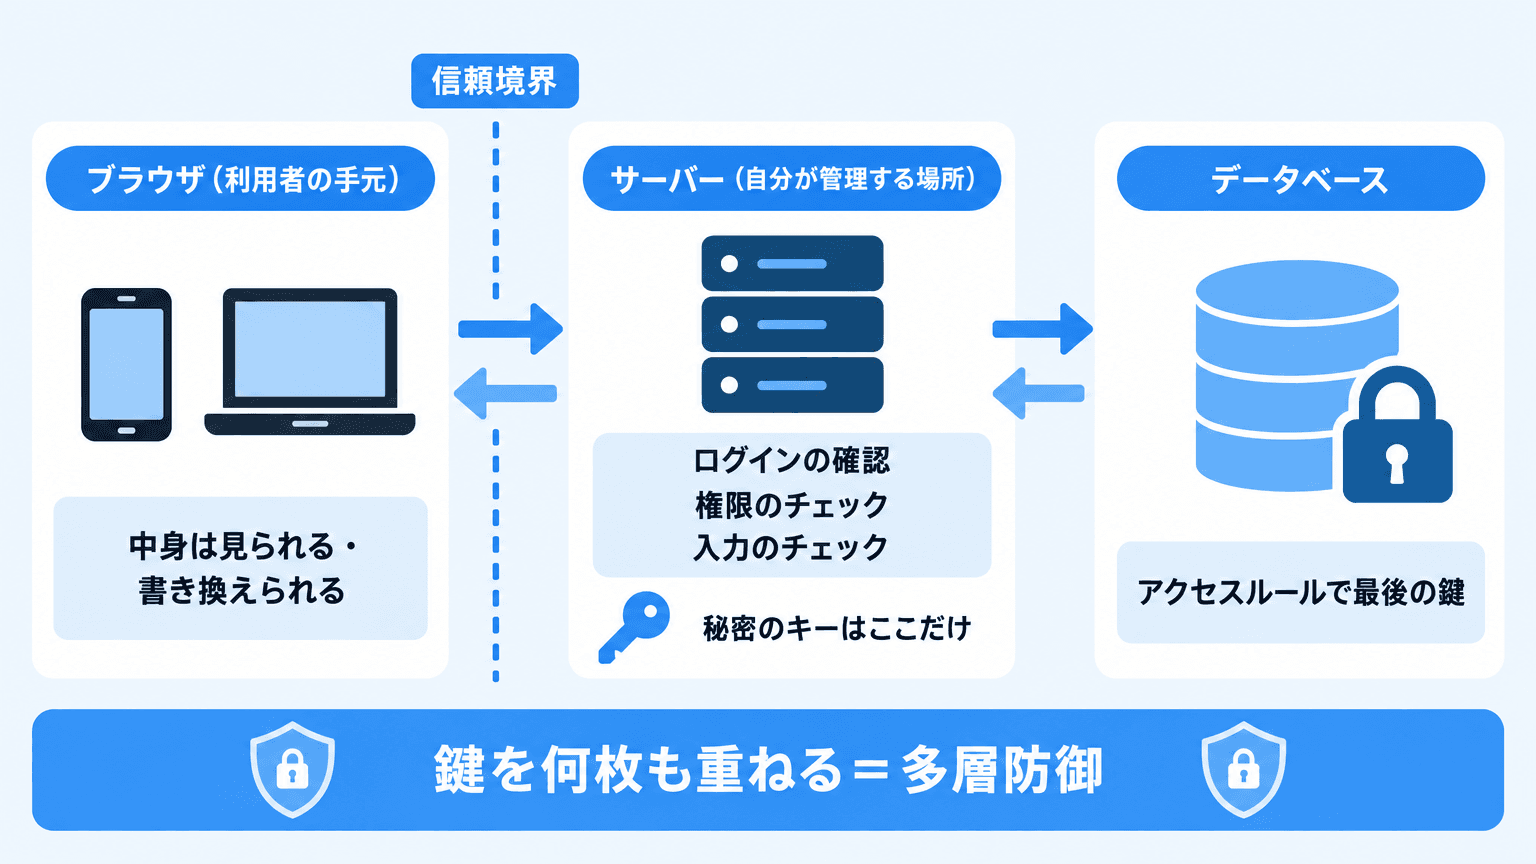
原則1:ブラウザに届いたものは、すべて見られて書き換えられる Webアプリは、利用者の手元のブラウザで動く部分と、自分が管理するサーバーで動く部分に分かれます。ブラウザに送ったプログラムや設定値は、開発者ツールを開けば誰でも読めます。ボタンを押したときに送られる通信も、ブラウザを通さずに好きな内容で送り直せます。
つまり、ブラウザ側に書いた「ログインしていなければ管理画面を表示しない」「入力が空なら送信させない」といった処理は、見た目を整えるためのものでしかありません。ShiftBのAIシフトコースの教材では、これを「クライアント側のガードは見た目(UX)を守るためのもの、本当の防御はサーバー側のトークン検証」と教えています。秘密のキーをブラウザに置かない、大事な確認はサーバーでやる、の2つがここから出てきます。
原則2:「ログインしているか」と「触ってよいか」は別の確認 ログインしている本人かを確かめるのが認証 、その人がそのデータを見たり変えたりしてよいかを確かめるのが認可 です。名前は似ていますが、まったく別の確認です。
AIに作らせたアプリで多いのは、認証はできているのに認可が抜けているパターンです。ログインさえしていれば、URLの末尾の番号を書き換えるだけで他人の請求書や日記が見えてしまいます。Webアプリの脆弱性ランキングとして使われるOWASP Top 10 でも、2025年版の1位は「アクセス制御の不備」です。
原則3:鍵は1枚にしない サーバーで権限を確認していても、確認の書き忘れは起きます。そこで、データベース側にも「この行はこの人しか読めない」というルールを設定し、アプリの確認をすり抜けられても最後の鍵が残るようにします。これを多層防御 と呼びます。
AIシフトコースのアプリは、サーバー経由でデータベースを読み書きする構成なので、データベース側の行ごとのアクセスルールは普段の動作には効きません。それでも、公開用のキーが悪用されたときの保険として、全テーブルで必ず有効にするよう教えています。
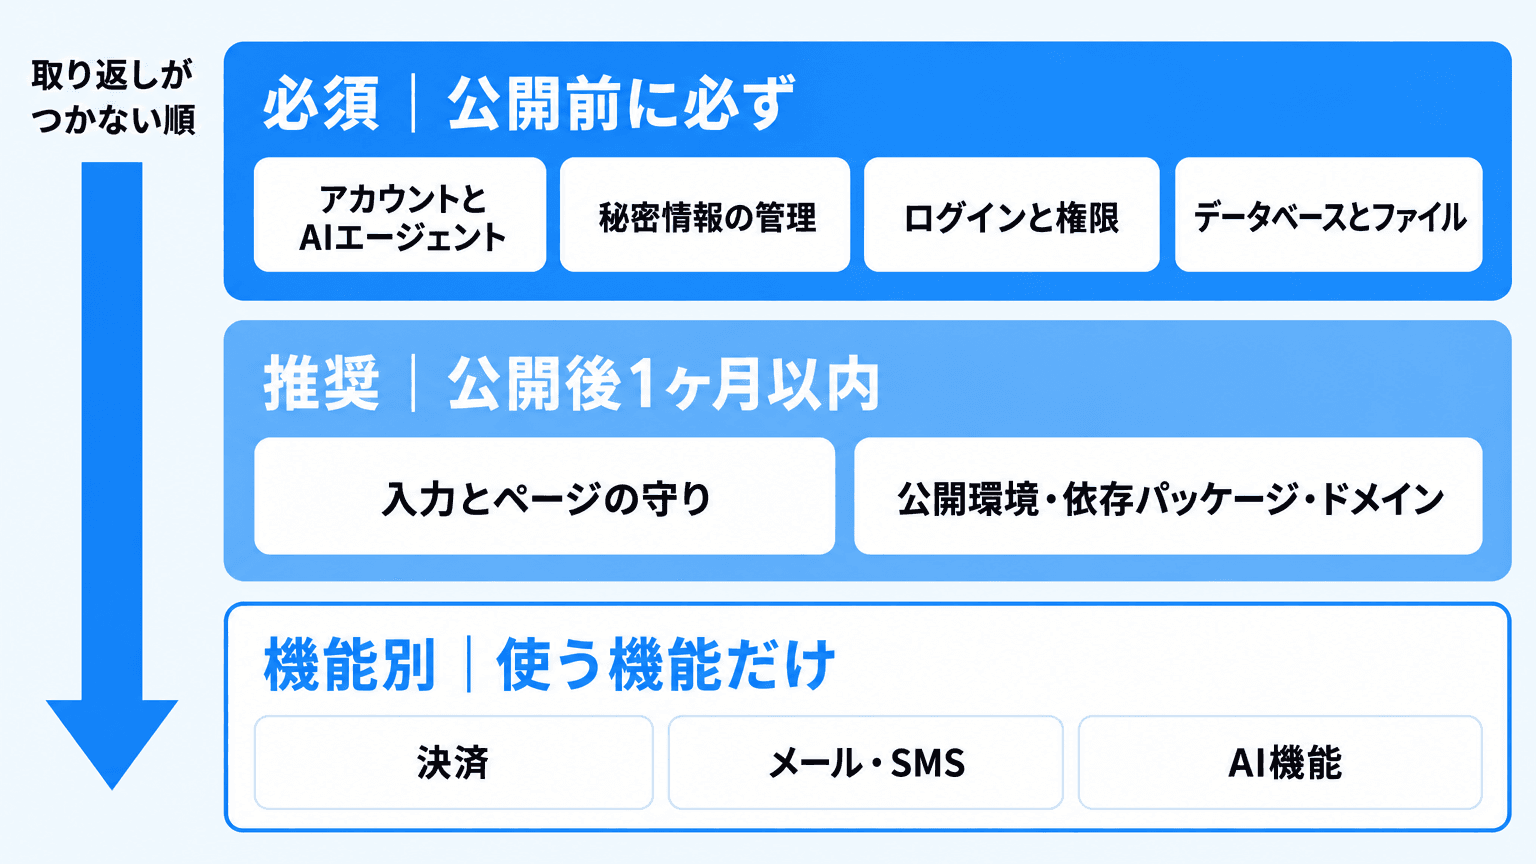
チェックリストの優先度と使い方 60項目は3段階に分けています。必須 の31項目は、漏れたら取り消せないものなので公開前に終わらせます。推奨 の18項目は、公開後1ヶ月以内を目安に進めます。機能別 の11項目は、決済・メールやSMSの送信・AI機能を入れるときだけ確認します。
全部をやる必要はありません。小さな社内ツールに決済の項目は不要です。AIシフトコースの公開前セルフレビューでは、対応しない項目に「なぜ対応しないのか」を書かせています。理由が書けていれば、それは見落としではなく判断です。
【必須】開発者自身のアカウント・パソコン・AIエージェント — 7項目 アプリより先に、管理画面のアカウントが狙われる コードがどれだけ安全でも、コードの置き場所やサーバー、ドメインの管理画面にログインされたら、すべてを書き換えられます。個人開発では管理アカウントを持っているのが自分1人なので、自分のアカウントがそのままサービス全体の鍵です。自分のパソコンで動かすオープンなエージェントを入れる前の確認は、OpenClaw 2.0のセキュリティの現在地 もあわせてどうぞ。
2025年9月に、合計で週20億回以上ダウンロードされるchalkやdebugなどnpm(JavaScriptの部品の配布サービス)のパッケージが改ざんされた事件は、メンテナーが公式を装った「2段階認証の更新」メールから偽サイトに誘導され、パスワードとワンタイムコードを入力してしまったことから始まりました(Aikidoの報告 )。2026年3月には、広く使われている部品「axios」のメンテナーが、実在する会社の創業者を装った相手から偽のSlackとオンライン会議に誘われ、「システムが古い」と言われて入れたソフトが遠隔操作のマルウェアでした。本人は事後の説明 で、2段階認証は有効にしていたと書いています。
2段階認証は、パスワードだけを盗む攻撃にはよく効きます。Microsoftの研究者による2023年の論文 では、多要素認証を有効にしたアカウントは侵害されるリスクが99.22%下がっていました。一方で、偽サイトに入力したワンタイムコードをその場で使われる攻撃や、パソコンに入ったマルウェアがログイン済みの状態(Cookie)を持ち去る攻撃は防げません。Googleも公式ブログ で、ログイン後に起きるCookieの盗難は2段階認証を素通りすると説明しています。2段階認証に加えて、偽サイトで入力しない仕組みと、パソコンに入れるものを選ぶ習慣が要ります。
AIエージェントにも、渡す権限を決めておく AIエージェントは、自分のパソコンの上で、自分の権限でファイルを読み、コマンドを実行します。エージェントに見えるものは漏れうるもの、エージェントにできることは事故になりうることです。2025年7月には、アプリ開発サービスReplitのAIエージェントが、変更を止めるよう指示されていた期間中に利用者の本番データベースを削除しました 。
AIに外部のツールをつなぐ拡張機能(MCPサーバーなど)も入口になります。2025年9月には、メール送信サービスの名前を名乗ったMCPサーバーが、送るメールをすべて攻撃者にBCCで転送するよう書き換えられていたことが見つかっています 。それまでの15のバージョンは普通に動く道具だったので、入れた時点では気づけません。
アカウント・パソコン・AIエージェントのチェック項目 □ 1. 開発と運用に使うすべてのアカウントに2段階認証を設定している メールアカウント は、ほかのサービスのパスワード再設定が届く場所なので最初に守ります。選べるなら、SMSより認証アプリ、認証アプリよりパスキーやセキュリティキーのほうが破られにくい方式です。□ 2. パスワードはサービスごとに別にして、パスワード管理ツールで管理している 総務省 も、漏えいしていなければ定期的に変える必要はないとしたうえで、使い回さないことと管理ツールの利用を勧めています。2段階認証の復旧用コードも、別の安全な場所に保管しておきます。□ 3. メールやメッセージのリンクから、管理画面にログインしない □ 4. 開発に使うパソコンを更新し、出どころの分からないソフトや拡張機能を入れていない □ 5. AIエージェントに秘密情報のファイルを読ませない設定にしている permissions.denyにRead(./.env)などを書く)で、.env系のファイルを読めないようにしています。ただし、この設定はAIが自分で書いて実行したスクリプト経由の読み込みまでは止められないと公式ドキュメント に書かれているので、より確実にするならサンドボックス機能も併用するのが安全です。ほかのエージェントにも、読めるファイルや実行できるコマンドを制限する設定があります。□ 6. AIエージェントに本番のデータベースやキーを渡さず、取り返しのつかない操作は承認してから実行させている □ 7. AIにつなぐ拡張機能やMCPサーバーは、出どころを確かめたものだけを入れている 【必須】秘密情報(APIキー・パスワード)の管理 — 7項目 一度漏れたキーは、消しても取り消せない 秘密情報が最初に来るのは、漏れたあとに取り返す手段がないからです。GitHubに公開したファイルからキーを消しても、過去のコミット(変更履歴)には残り続けます。誰かが一度コピーしていれば、それも消せません。できるのは、キーそのものを使えなくする(無効化して再発行する)ことだけです。
「公開用だったキーが、あとから秘密のキーに変わる」こともあります。Truffle Securityは2026年2月、地図表示のためにWebサイトへ載せていたGoogleのAPIキーが、同じプロジェクトでGemini APIを有効にした時点で生成AIにも使えるキーになってしまう問題を報告しました 。公開Webから集めたデータの中に、Geminiで使える生きたキーが2,863件見つかっています。公開用のキーには、使えるサービスと使えるサイトの制限をかけておくのが安全です。
ブラウザに配ってよいキー、配ってはいけないキー キーには、ブラウザに置く前提で作られた公開用のものと、サーバーだけで使う秘密のものがあります。ブラウザから直接データベースを使うサービスの公開用キーや、地図表示用のキーは前者で、アクセスルールや利用制限が正しく設定されていれば公開されても問題ありません。決済サービスの秘密鍵、生成AIのAPIキー、アクセスルールを無視できるデータベースの管理者用キーは後者です。
多くのフレームワークには「この名前で始まる環境変数はブラウザに配る」という決まりがあり(Next.jsのNEXT_PUBLIC_、ViteのVITE_など)、ここに秘密のキーを入れると、そのまま公開されます。使っているフレームワークのドキュメントで、どの名前がブラウザに配られるかを一度確認しておきます。
AIに「生成AIを使って要約する機能を作って」と頼むと、ブラウザから直接APIを呼ぶコードが出てくることがあります。動きはしますが、キーは丸見えです。
// 悪い例:ブラウザで動くコードから、秘密のキー付きで外部のAPIを直接呼ぶ
const res = await fetch("https://api.example-ai.com/v1/generate", {
  headers: { Authorization: `Bearer ${PUBLIC_AI_API_KEY}` },
  // ...
});

// 良い例:ブラウザは自分のサーバーを呼ぶだけ。キーはサーバーの環境変数に置く
const res = await fetch("/api/summary", {
  method: "POST",
  body: JSON.stringify({ text }),
});
秘密情報のチェック項目 □ 8. .env など秘密情報のファイルをGitの管理から外している .gitignoreに.envのような秘密情報のファイルが入っているかを見ます。AIが作った雛形では、新しく足した設定ファイルが対象外になっていることがあります。□ 9. 過去のコミット履歴にもキーが残っていない git log -p | grep -iE "api_key|secret|password"のように履歴を検索します。多くのサービスのキーは決まった文字列で始まるので、その文字列で探すのも確実です。見つかったら、履歴を消すより先にキーを無効化します。□ 10. ブラウザに公開される設定に、秘密のキーを入れていない □ 11. 本番用と開発用で、キーとデータベースを分けている □ 12. コードの保管サービスのシークレットスキャンを有効にしている □ 13. キーが漏れたら「無効化して再発行」する手順を知っている □ 14. 有料APIとクラウドに、予算アラートと利用上限を設定している ドキュメント にも、アラートだけの予算では利用や支出は自動で止まらないと書かれています。前払い式にできるサービスは前払いにし、上限に達したら止まる機能があれば使います(Google Cloudでは2026年10月にspend caps が一般提供されました)。【必須】ログイン(認証)とアクセス権限(認可) — 8項目 この章は、ログイン機能があるアプリだけが対象です。ログインがなく、誰でも同じ内容を見るだけのサイトなら読み飛ばして構いません。
ログイン機能は自作しない パスワードの保存ひとつ取っても、OWASPのガイド が推奨するArgon2idのような専用の方式で、元に戻せない形にして保存する必要があります。ほかにも、パスワード再設定のメール、ログイン状態の有効期限、総当たり攻撃への対策と、考えることがたくさんあります。
実績のある認証サービスや、フレームワークが用意している認証の仕組みを使えば、こうした部分は専門のチームが作ったものに任せられます。個人開発で自作する理由はほとんどありません。選び方は個人開発の認証・ログイン実装ガイド で比べています。
一番多い穴は「IDを書き換えると他人のデータが見える」 認証サービスを使っても、認可は自分で書くしかありません。たとえば請求書の詳細ページで、URLに入っている請求書の番号だけを使ってデータを取ってくると、番号を1つずらすだけで他人の請求書が見えます。
// 悪い例:URLの番号だけでデータを取る(誰の請求書でも見える)
const invoice = await db.invoice.findUnique({
  where: { id: params.id },
});

// 良い例:「ログイン中の本人のもの」という条件を必ず付ける
const invoice = await db.invoice.findFirst({
  where: { id: params.id, userId: currentUser.id },
});
if (!invoice) return notFound();
AIはこの条件をよく書き忘れます。画面に表示する一覧は絞り込んでいるのに、詳細・更新・削除の処理だけ条件が抜けている、という形が多いので、データを扱う処理を1つずつ見ていくのが確実です。
ログインと権限のチェック項目 □ 15. ログイン機能を自作せず、実績のある認証サービスを使っている □ 16. データを返す・変える処理のすべてで、サーバー側でログインを確認している □ 17. 「本人のデータか」をサーバー側で確認している □ 18. 2つのアカウントで、互いのデータが見えない・変えられないことを試した □ 19. 管理者用の機能は、サーバー側で権限を確認している □ 20. ログイン状態を保つCookieにHttpOnly・Secure・SameSiteが付いている HttpOnly を付けるとJavaScriptから読めなくなり、悪意のあるスクリプトに盗まれにくくなります。Secureは暗号化された通信でしか送らない、SameSiteは別のサイトからの送信に付けない、という設定です。ブラウザの開発者ツールのCookie一覧で確認できます。□ 21. ログイン後の移動先URLを、自分のサイト内に限定している *のような全許可は避けます。□ 22. メールアドレスの確認を有効にし、ログイン試行に回数制限をかけている 【必須】データベースとファイルの守り — 9項目 ブラウザから直接つながるデータベースは「アクセスルール」が鍵の本体 データベースへの接続は、自分のサーバーからだけに限るのが基本です。一方で、BaaS(バックエンドの機能をまとめて提供するサービス)の中には、ブラウザから直接データベースを読み書きできるものがあります。便利な代わりに、誰がどのデータを触れるかを決めるアクセスルールが守りのすべてになります。SupabaseのRLS(Row Level Security) やFirebaseのセキュリティルール がこれにあたります。
冒頭の表のLovableとMoltbookは、どちらもこのルールの不備が原因でした。注意したいのは、作り方によってルールの初期状態が変わるサービスがあることです。管理画面から作ったテーブルではルールが有効になるのに、SQLやAIに書かせたコードで作ったテーブルでは無効のまま、ということがあります。開発を始めるときに選べる「テストモード」のような設定が、誰でもデータを読んで上書きできる状態 になっている場合もあります。
ルールは「すべて拒否」から始めて、「ログイン中の本人の行だけ読める」のように必要な操作だけを、読み取り・作成・更新・削除のそれぞれに許可していきます。自分のサーバーからしかつながない構成でも、データベースのユーザーには必要な権限だけを与え、パスワードを初期設定のままにしないことは同じです。
僕がVibelyで、データベースの読み書きをサーバー側からだけに絞ったのも同じ理由です。ブラウザから直接データベースに触らせない構成にすれば、守る入口がサーバーの1か所にまとまり、権限の確認を自分のコードで管理できます。
ファイル置き場とバックアップ 画像やPDFを置くストレージ(ファイル置き場)にも、データベースと同じくアクセスルールがあります。Teaの事故は、本人確認の写真という最も見られてはいけないファイルが、認証なしのストレージに置かれていたことで起きました。公開してよいファイル(アイコン画像など)と、本人しか見てはいけないファイルは、置き場所から分けます。
非公開のファイルは、期限付きのURL(署名付きURL)を発行して渡します。アップロードにも同じ仕組みがあり、Vibelyでは教材の大きな動画を、アップロード用の署名付きURLで受け取っています。サーバーを経由せずに済むうえ、URLを発行した相手が決まった場所にだけファイルを置ける仕組みです。
バックアップは、事故のあとに元へ戻すための最後の手段です。ただ、サービスによっては無料プランに自動バックアップがなく、自分で書き出しておく必要があります。米国のサイバーセキュリティ・社会基盤安全保障庁(CISA)は、大事なデータを3つのコピーで、2種類の保存先に、うち1つは別の場所に置く「3-2-1ルール」と、定期的に復元を試すことを勧めています 。
データベースとファイルのチェック項目 □ 23. ブラウザから直接つながるデータベースは、すべてのテーブルにアクセスルールを設定している □ 24. アクセスルールは「すべて拒否」から始め、必要な操作だけ許可している □ 25. アクセスルールを無視できる管理者用のキーは、サーバーだけで使っている □ 26. 使っているサービスのセキュリティ診断を確認し、警告をゼロにした Security Advisor など)。公開前に一度開いて、警告をなくしておきます。□ 27. ファイル置き場を公開用と非公開用に分け、非公開ファイルは期限付きURLで渡している □ 28. アップロードできるファイルの種類とサイズを、サーバー側で制限している □ 29. バックアップの有無を確認し、実際に復元できるか試した □ 30. 必要のない個人情報を集めず、退会時の削除方法を決めている □ 31. プライバシーポリシーで、集める情報・使い道・渡す先を示している ここまでの必須31項目は、ほとんどがAIに頼めば実装してくれるものです。難しいのは、AIが書いたコードを開いて、項目17の「本人のデータか」という条件が本当にすべての処理に入っているかを、自分で読んで確かめるところです。
LINEで無料プレゼント 個人開発で1万円マネタイズまでのロードマップ 月30万円ほどの売上になった自作ツールで、最初の月1万円を作るまでにやった7ステップ。題材の選び方から、無料モニターの集め方、紹介の仕組み、有料プランの始め方まで。 これを含む9個の特典を受け取る› 【推奨】入力とページの守り(XSS・SQLインジェクション・CSRF) — 7項目 入力のチェックは「サーバーでもう一度」 フォームで「メールアドレスの形式か」「文字数は100文字以内か」を確認する処理は、ブラウザ側に書くと入力ミスをその場で教えられて便利です。ただし原則1のとおり、ブラウザの確認は通信を直接送られたら素通りされます。同じ確認をサーバー側でもう一度行い、想定外の値はそこで弾きます。
HTMLとSQLにそのまま埋め込まない ユーザーが入力した文字を、HTMLとしてそのままページに埋め込むと、入力に仕込まれたスクリプトが他の人のブラウザで動きます。これがXSS(クロスサイトスクリプティング) で、ログイン状態を盗まれる原因になります。ReactのdangerouslySetInnerHTML、Vueのv-html、Svelteの{@html}、素のJavaScriptのinnerHTMLは、どれも「HTMLとして埋め込む」ための書き方なので、使っている箇所を検索して、ユーザーの入力が入らないか確認します。Veracodeの調査では、AIはXSSを防ぐべき場面の86%で防げていませんでした。
データベースへの命令文(SQL)を、入力された文字とつなげて作るのも危険です。入力欄に命令文の一部を入れられると、データベースを好きに操作されるSQLインジェクション が起きます。
// 悪い例:入力をSQLの文字列に直接つなげる
db.query(`SELECT * FROM users WHERE email = '${email}'`);

// 良い例:値は別に渡す(プレースホルダ)。ORMの検索メソッドを使うのも同じ効果
db.query("SELECT * FROM users WHERE email = $1", [email]);もう1つ、CSRF(クロスサイトリクエストフォージェリ) は、ログイン中の利用者が別の悪いサイトを開いたときに、そのサイトから勝手に「退会する」「設定を変える」といった操作を送らせる攻撃です。CookieのSameSite設定と、データを変える操作をGETで受け付けないことで、多くは防げます。
入力とページのチェック項目 □ 32. 入力値のチェックを、サーバーでも行っている □ 33. ユーザーの入力をHTMLとしてそのまま埋め込んでいない □ 34. SQLを文字列の連結で組み立てていない □ 35. ユーザーが入力したURLをリンクにするとき、javascript: などを弾いている javascript:で始まる文字列を入れられると、リンクを押した人のブラウザでスクリプトが動きます。https://で始まるものだけを許可します。□ 36. データを変える操作が、別のサイトから勝手に実行されない □ 37. エラー画面にプログラムの内部情報を出していない □ 38. 連打されると困る処理に回数制限がある 【推奨】公開環境・依存パッケージ・ドメイン・監視 — 11項目 HTTPSとセキュリティヘッダー 最近のホスティングサービスの多くは、HTTPS(暗号化された通信)を自動で有効にしてくれます。自分でサーバーを用意している場合は、証明書の自動更新まで確認します。そのうえで、ブラウザに「このサイトをどう扱うか」を伝えるセキュリティヘッダーを設定します。設定場所はフレームワークやサービスによって違いますが、中身は共通です。
Strict-Transport-Security:今後はHTTPSでしか接続しないようブラウザに伝えるContent-Security-Policy:読み込んでよいスクリプトや画像の出どころを限定し、XSSの被害を抑えるX-Content-Type-Options: nosniff:ファイルの種類をブラウザに推測させないX-Frame-Options(またはframe-ancestors):他のサイトに自分のページを埋め込ませないReferrer-Policy:別サイトへ移動するときに、元のページのURLをどこまで伝えるかを決めるPermissions-Policy:カメラや位置情報など、使わない機能をページから使えなくする設定できたかどうかは、ブラウザの開発者ツールの「ネットワーク」タブで、ページの応答ヘッダーを見れば確認できます。
入れたパッケージは、すべて自分のコードと同じ アプリは、他の人が作ったパッケージ(部品)を何百個も組み合わせて動いています。その部品が乗っ取られると、自分のコードに問題がなくても被害を受けます。アカウントの章で触れたchalkやdebugの改ざんでは、暗号資産の送金先を書き換えるコードが仕込まれました。同じ2025年9月には、開発者の認証情報を盗んで自分を増やしていく「Shai-Hulud」が500以上のパッケージに広がり、米国のCISAが注意喚起 を出しています。11月の第2波では、盗まれた秘密情報が2万5,000件を超える公開リポジトリにさらされました(Wizの報告 )。
古いままの部品も危険です。Verizonが毎年まとめる侵害の調査の2026年版 では、侵入のきっかけとして「脆弱性の悪用」が31%を占め、調査の19年の歴史で初めて1位になりました。部品の更新は、見つかった穴をふさぐいちばん手軽な方法です。
AI特有の問題もあります。USENIX Security 2025で発表された研究 では、AIが推薦したパッケージのうち19.7%が実在しない名前 でした。しかも、同じ質問を10回すると、架空のパッケージの43%は10回とも同じ名前で出てきます。攻撃する側はその名前で本当にパッケージを公開しておけば、AIの提案どおりに入れた人のアプリに入り込めます。IPAの情報セキュリティ10大脅威 2026 (組織編)でも、2位が「サプライチェーンや委託先を狙った攻撃」、3位に「AIの利用をめぐるサイバーリスク」が初めて入りました。
ドメインの期限切れと、使わなくなったサブドメイン 独自ドメインは、更新を忘れて期限が切れると、他人に取得されることがあります。取得した人はそのドメインでページを出せるうえ、そのドメイン宛てのメールも受け取れるので、そのアドレスで登録したサービスのパスワード再設定まで奪われかねません。使わなくなったサブドメインも危険で、削除したサーバーを指すDNSの設定が残っていると、そのサブドメインを他人に乗っ取られることがあります(サブドメインテイクオーバー )。
公開環境・依存パッケージ・ドメイン・監視のチェック項目 □ 39. HTTPSで配信し、HTTPのアクセスはHTTPSへ転送している http://で始まるURLを開いて、自動でhttps://に切り替わるかを確認します。□ 40. セキュリティ関連のHTTPヘッダーを設定している Content-Security-Policy-Report-Onlyで試すと安全です。□ 41. 依存パッケージの脆弱性を定期的に確認している npm audit)。コードの保管サービスの更新提案の機能(GitHubのDependabotなど)を有効にすれば、問題のあるパッケージを見つけて更新を提案してくれます。□ 42. AIが提案したパッケージが実在し、広く使われているか確かめてから入れている □ 43. 公開されたばかりの新しいバージョンは、数日待ってから入れている 分析しています 。パッケージ管理ツールや更新提案の機能には、この待ち時間を設定できるものがあります。□ 44. ロックファイルをコミットし、本番では固定されたバージョンを入れている package-lock.jsonなど)は、入れるパッケージのバージョンを固定するファイルです。本番の環境では、npm ciのように、ロックファイルどおりに入れるコマンドを使います。□ 45. プレビュー環境・テスト環境に本番のキーとデータを入れていない □ 46. エラー監視を入れ、異常に気づける状態にしている □ 47. ログにパスワード・トークン・個人情報を出していない □ 48. 独自ドメインを自動更新にし、使わないサブドメインのDNS設定を消している 英国政府の案内 )。□ 49. 脆弱性や不具合を知らせてもらえる連絡窓口を用意している /.well-known/security.txtという標準(RFC 9116 )もあり、JPCERT/CCも導入の検討を勧めています 。国内では、見つけた人がIPAに届け出て、IPAから運営者に連絡が来る届出制度 もあります。【機能別】決済・メール・SMS・AI機能を入れるときの追加チェック — 11項目 ここからは、該当する機能を入れるときだけ確認します。どの機能もお金や他人への迷惑に直結するので、入れるなら手は抜けません。
決済 クレジットカード決済を導入するお店(加盟店)には、割賦販売法で、カード情報を自社で持たない「非保持化」か、カード情報を守るための国際的な基準(PCI DSS)への準拠が求められています 。決済サービスが用意した決済画面や入力部品(StripeのCheckout など)を使えば、カード番号は自分のサーバーを通りません。実装の流れはStripe決済の導入ガイド で解説しています。
□ 50. カード情報を自分のサーバーで受け取らず、決済サービスの画面や部品を使っている □ 51. 金額と商品はサーバー側で決めている □ 52. 決済サービスからの通知(Webhook)の署名を検証している 署名を検証 しないと、偽の「支払い完了」を送りつけられて、無料で有料機能を開放されます。□ 53. 同じ通知が2回届いても、二重に処理しない メール・SMSの送信とお問い合わせフォーム □ 54. お問い合わせフォームから、任意の宛先にメールを送れない □ 55. 送信に使うドメインにSPF・DKIM・DMARCを設定している Resendの使い方ガイド にあります。□ 56. SMSで認証コードなどを送るなら、回数と送信先の国を絞っている 案内 では、同じ番号への再送に待ち時間を入れる、利用者や接続元ごとに回数を制限する、送信先の国を絞る、といった対策が挙げられています。AI機能 アプリの中で生成AIを使う場合は、AIへの入力も出力も「信用できないデータ」として扱います。OWASP Top 10 for LLM Applications の2026年版(2026年8月公開)でも、1位は前回に続いて、ユーザーの入力や読み込んだ文書に紛れた指示でAIの振る舞いを変えられる「プロンプトインジェクション」です。残りの項目も、同じリストの「過剰な権限」「無制限の消費」「不適切な出力の処理」に対応しています。Moltbookの事故でも、エージェント同士のDMの中に、OpenAIのAPIキーがそのまま書かれたものが見つかっています。
□ 57. AIへの指示文に秘密情報を書かず、指示が上書きされうる前提で作っている □ 58. AIの出力をHTMLやSQLとしてそのまま使っていない □ 59. AIに任せる操作(削除・送信など)を最小限にしている □ 60. ユーザーごとのAI利用回数と、API全体の利用金額に上限を設けている 自分のアプリに当てはめる — チェックリストとAIレビューの使い方 【ミニアプリ】機能を選んで、自分用のチェックリストを作る 60項目のうち、確認が必要なものはアプリの機能によって変わります。下のチェックリストでアプリにある機能を選ぶと、関係のある項目だけが残ります。終わった項目にチェックを入れていき、残った項目はボタン1つでコピーできます。
自分のアプリ用セキュリティチェックリスト
アプリにある機能を選ぶと、60項目のうち確認が必要なものだけが残ります。
1. あなたのアプリにある機能(複数選択)
ログイン機能がある ブラウザから直接データベースにつながるサービス(BaaS)を使っている 画像やファイルをアップロードできる 決済がある メール・SMSの送信、お問い合わせフォームがある 生成AIを使った機能がある
2. 対応済みの項目にチェック 0 / 35項目
必須の項目が残り17個あります。公開前に対応しておきたい項目です。
未対応の項目をコピー リセット
※コピーした項目は、後半のAIレビュー用プロンプトに貼り付けて使えます
コピーした未対応の項目は、次のプロンプトに貼り付けて、AIに自分のリポジトリを調べさせるのに使えます。
AIに洗い出しを頼むときのプロンプト チェックリストを1人で上から読んで手を動かすより、Claude Codeのようなエージェントに「未対応のものを洗い出して」と頼み、返ってきた指摘を判断していくほうが速く進みます。AIシフトコースの公開前セルフレビューで使っているプロンプトを、フレームワークを問わない形に直したものがこちらです。
このリポジトリを、公開前のセキュリティの観点でレビューしてください。

# ルール
- 修正後のコードは書かないでください。「どのファイルのどこが」「なぜ危ないか」
  「どう直すかの方針」だけを伝えてください。
- 次の順に確認し、上の項目に問題があれば先に指摘してください。
  1. APIキーやパスワードが、コード・Gitの履歴・ブラウザ向けのコードに含まれていないか
  2. データを返す・変える処理のすべてで、サーバー側にログイン確認と
     「ログイン中の本人のデータか」の確認があるか
  3. データベースとファイル置き場のアクセスルールが、すべてのテーブルとバケットに
     設定されているか
  4. ユーザーの入力やAIの出力を、HTMLやSQLにそのまま埋め込んでいる箇所がないか
- 指摘は一度に最大3件にしてください。
- 「問題なし」と判断した項目も、何を見てそう判断したかを1行で書いてください。
- 甘く判定しないでください。

# 未対応の項目(チェックリストからコピーしたもの)
(ここに貼り付ける)
AIの「問題ありません」は、そのまま信じないでください。Lovableの件を見つけた研究者は、Lovableのセキュリティスキャナーが「RLSのルールがあるか」だけを見て、ルールの中身が正しいかは見ていなかったと指摘しています。項目18の「2つのアカウントで試す」のように、実際に動かして確かめる項目は自分の手でやります。
僕は以前YouTube で、AIで開発するなら「自分で0から書けなくても、AIで生成したときにそれが正しいと責任を持てる状態になっておけばいい」と話しました。漢字が書けなくても、変換候補から正しい字を選べれば困らないのと同じです。セキュリティは、その「正しいかどうかを判断する力」が一番問われる場所です。
万が一、漏えいしたときの初動5ステップ どれだけ気をつけても、事故の可能性はゼロになりません。起きたときに慌てないよう、順番だけ決めておきます。
漏れたキーを無効化して再発行する :コードから消すより先に、キーそのものを使えなくします。管理アカウントのパスワードも変えます。穴をふさぐ :アクセスルールの設定や、権限確認の抜けを直します。直るまでの間、該当する機能を止めることもためらわないでください。影響の範囲を調べる :いつから穴が開いていたか、誰のどのデータが見られた可能性があるかを、アクセスログから調べます。報告と通知が必要かを判断する :個人情報が含まれ、前半で挙げた4つの条件のどれかにあたるなら、個人情報保護委員会への速報(おおむね3〜5日以内)と本人への通知が必要です。再発を防ぐ :原因をこのチェックリストの項目に当てはめ、同じ種類の穴がほかにないかを確認します。60項目を見て「これを全部1人で判断するのは無理だ」と感じたなら、それは自然な感覚です。チェックリストは「何を確認するか」は教えてくれますが、自分のコードのどこが該当するのかを見抜く力は、実際に穴のあるコードを読んで直す経験からしか身につきません。
LINEで無料プレゼント 個人開発で1万円マネタイズまでのロードマップ 月30万円ほどの売上になった自作ツールで、最初の月1万円を作るまでにやった7ステップ。題材の選び方から、無料モニターの集め方、紹介の仕組み、有料プランの始め方まで。 これを含む9個の特典を受け取る› まとめ — 公開前は「必須」の31項目から 個人開発のセキュリティ事故は、高度な攻撃より「鍵のかけ忘れ」から起きています。ここ1〜2年に起きた漏えいも、ほとんどがデータベースやファイル置き場のアクセスルールの不備でした。そして、アプリの外側にある開発者自身のアカウントやパソコンも、同じくらい狙われています。
公開前にやることは、まず必須の31項目です。開発に使うアカウントを2段階認証で守る、秘密のキーをブラウザに置かない、データを触る処理のすべてでサーバー側に「ログイン確認」と「本人のデータか」の確認を入れる、データベースとファイル置き場に「すべて拒否」から始めるアクセスルールをかける。この4つができていれば、公開後に取り返しがつかなくなる事故の多くは防げます。推奨の18項目は公開後1ヶ月以内に、機能別の11項目は該当する機能を入れるときに確認してください。
AIで作ること自体は、もう特別なことではありません。差がつくのは、作ったものに責任を持てるかどうかです。AIが書いたコードのセキュリティをどう確かめるかは、Claude Securityの解説記事 やバイブコーディングの失敗パターン でも扱っているので、あわせて読んでみてください。