2026年4月30日、Anthropicが新プロダクト「Claude Security」のパブリックベータ提供を開始しました。コードベース全体を「セキュリティ研究者のように」推論し、脆弱性の検出から修正パッチの提案までを一貫して行う、AI駆動のセキュリティスキャナです。搭載モデルはClaude Opus 4.7。claude.ai のサイドバー、またはclaude.ai/securityから即時アクセスできます。
ShiftBの相談会でも、リリース直後から「Claude Securityって何ができるの?」「Snykの代わりになるの?」「個人開発者でも使えるの?」といった問い合わせをいただくようになりました。AI駆動開発でコード生成量が爆発的に増えた一方、セキュリティ監査が追いついていないという現場の声に、ついにAnthropic自身が答えを出した格好です。
この記事では、ShiftB校長として受講生にAI駆動開発を教えてきた立場から、Claude Securityの全貌を一次情報ベースで解説します。読み終わると次の3つが手に入ります。
- Claude Securityの全機能と、Snyk・GitHub Advanced Security・Semgrepといった既存ツールとの明確な違い
- パブリックベータの利用条件と、Enterprise以外(個人開発者・スタートアップ)が今すぐ取れる代替アクション
- AI生成コード時代のセキュリティ常識がどう変わるか——ShiftB受講生のデータから見えた、今すぐやるべき7つの実践
ぶべ自身、Vibely(オンラインスクール向けSaaS)といった有料サブスクのプロダクトを1人で運営している現場感覚から、「Claude Securityが何を変え、何を変えないか」をフラットに整理しました。公式ブログにも、競合メディアにも書かれていない実践的な視点までお届けします。
Claude Securityとは?2026年4月30日パブリックベータ発表の全貌
Claude Securityの概要
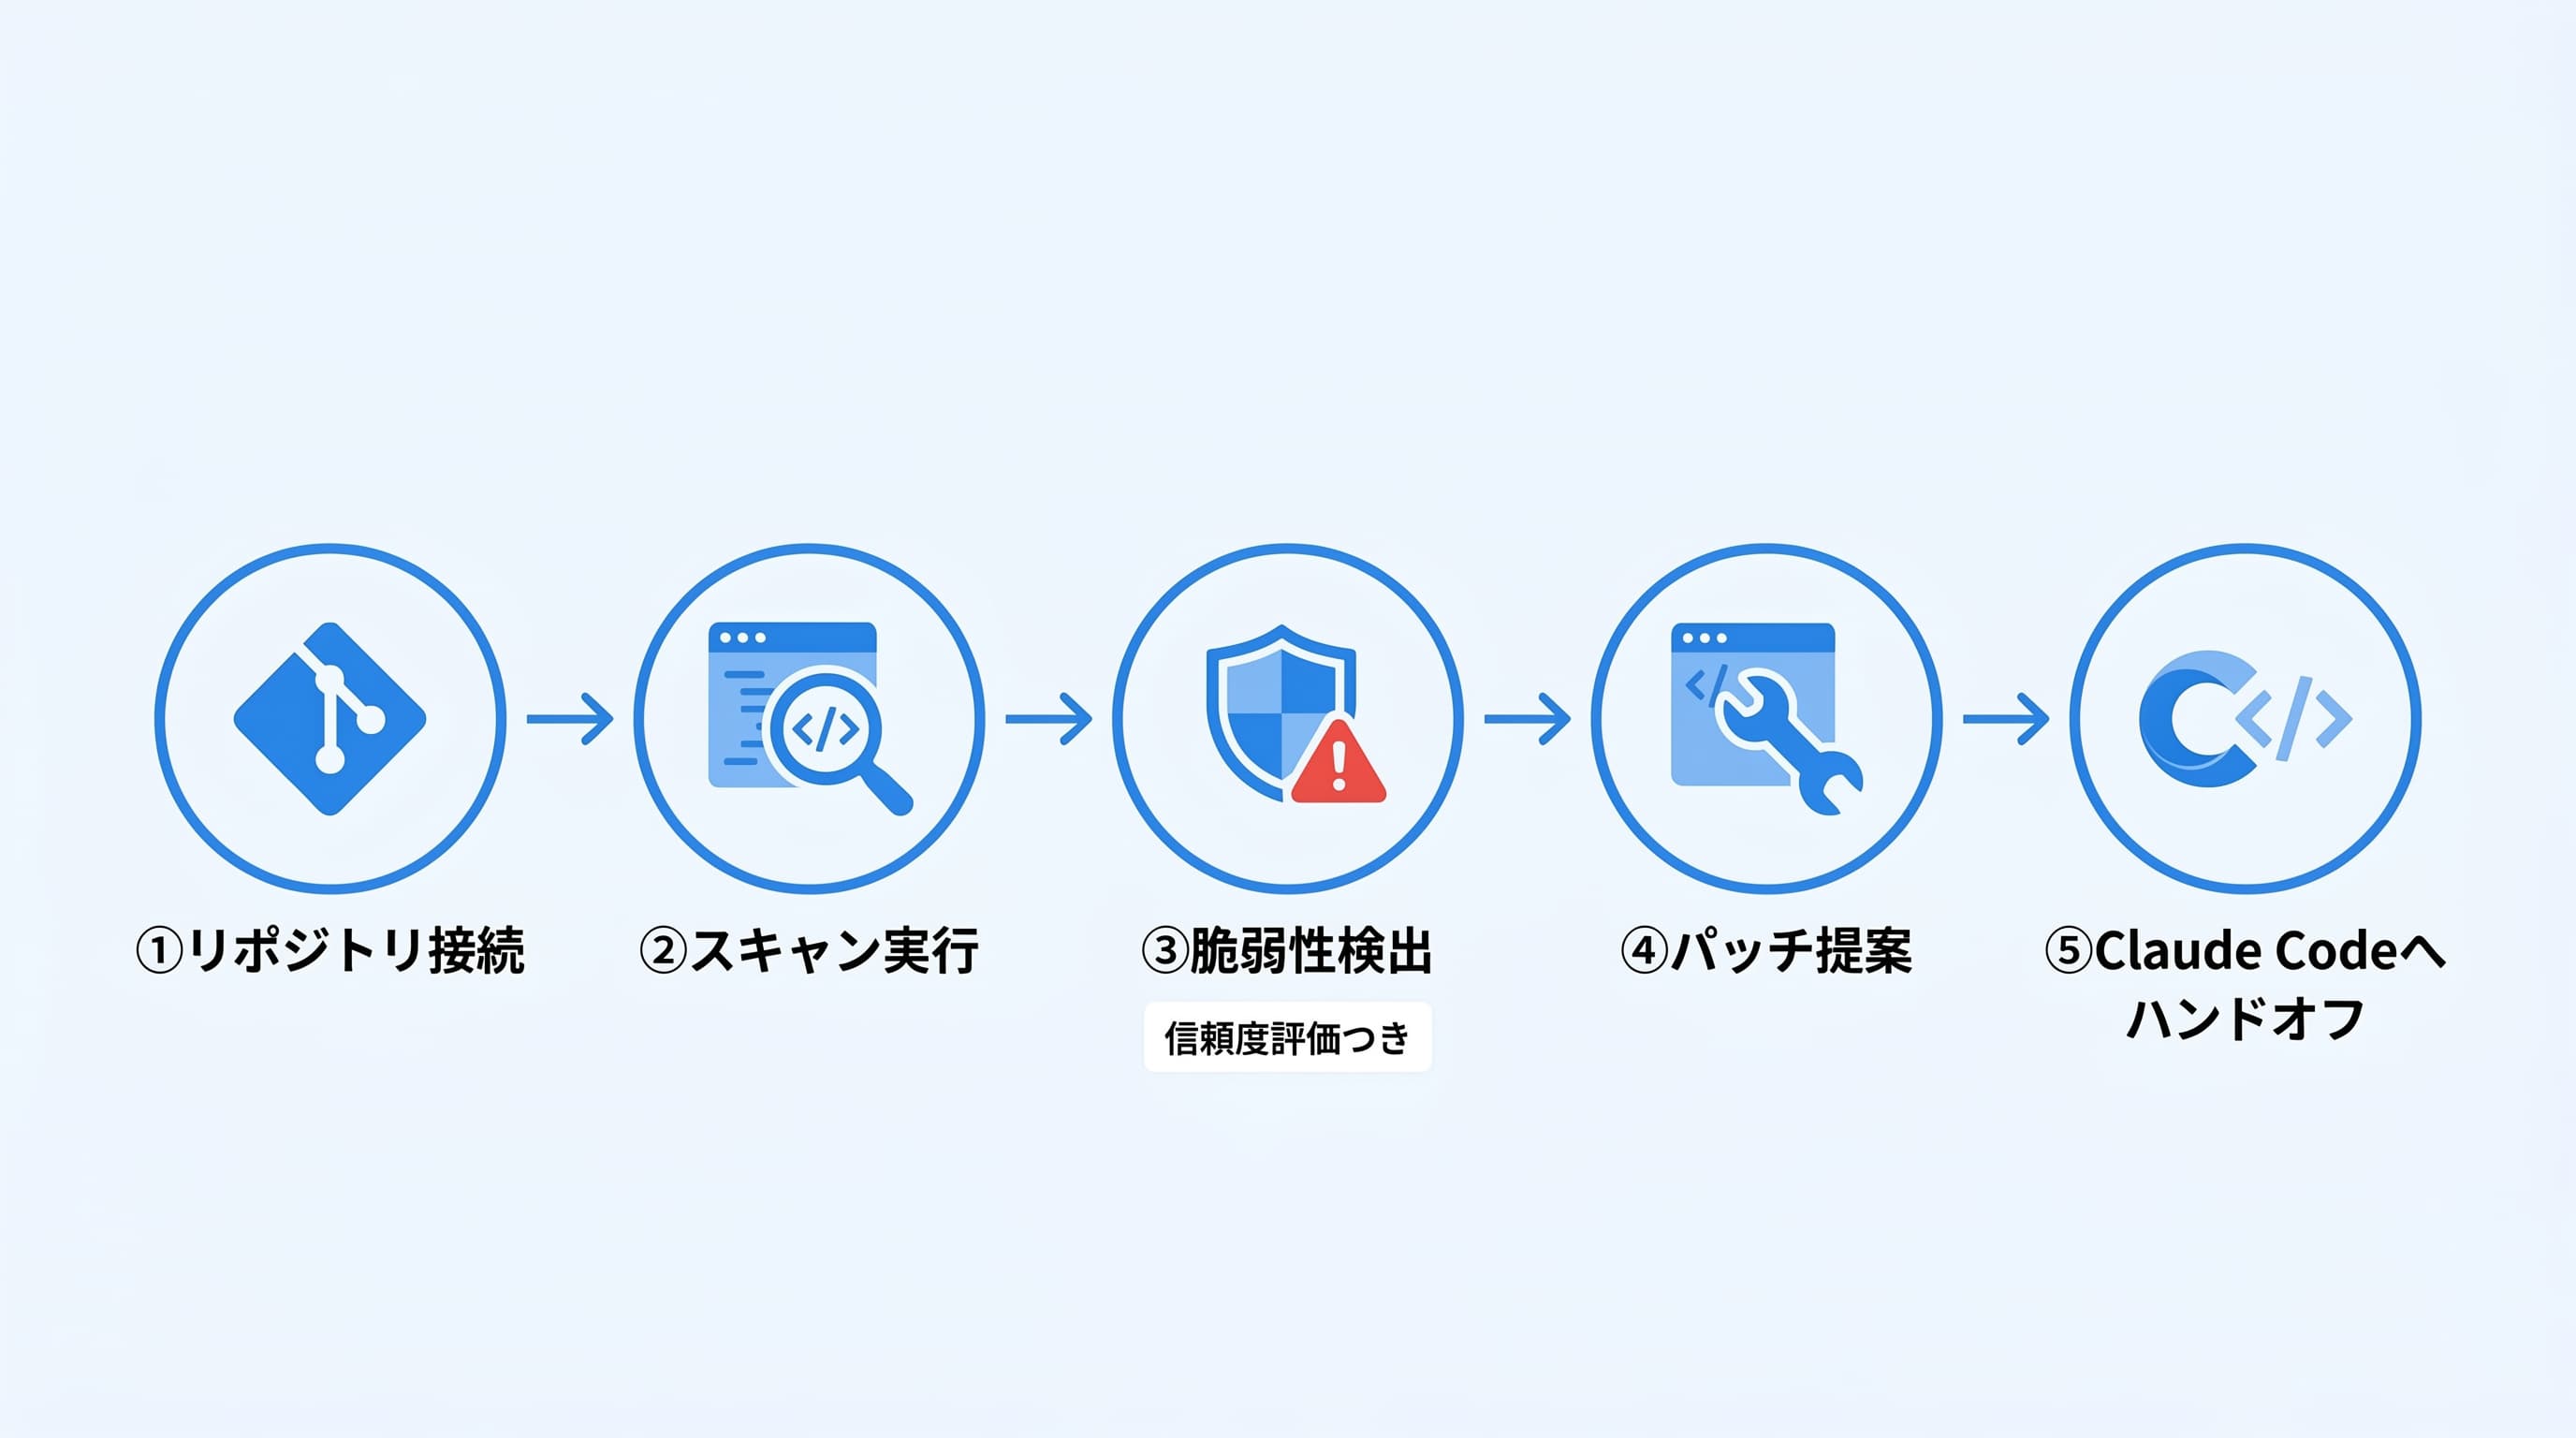
Claude Securityは、2026年4月30日にAnthropicがパブリックベータとして公開した、AI駆動のセキュリティスキャナです。claude.ai/securityにアクセスするか、claude.ai のサイドバーから利用できます。搭載モデルはClaude Opus 4.7。GitHubリポジトリ全体、または特定のディレクトリを指定してスキャンを実行すると、脆弱性の検出・信頼度評価・再現手順・推奨パッチまでを一貫して提示してくれます。
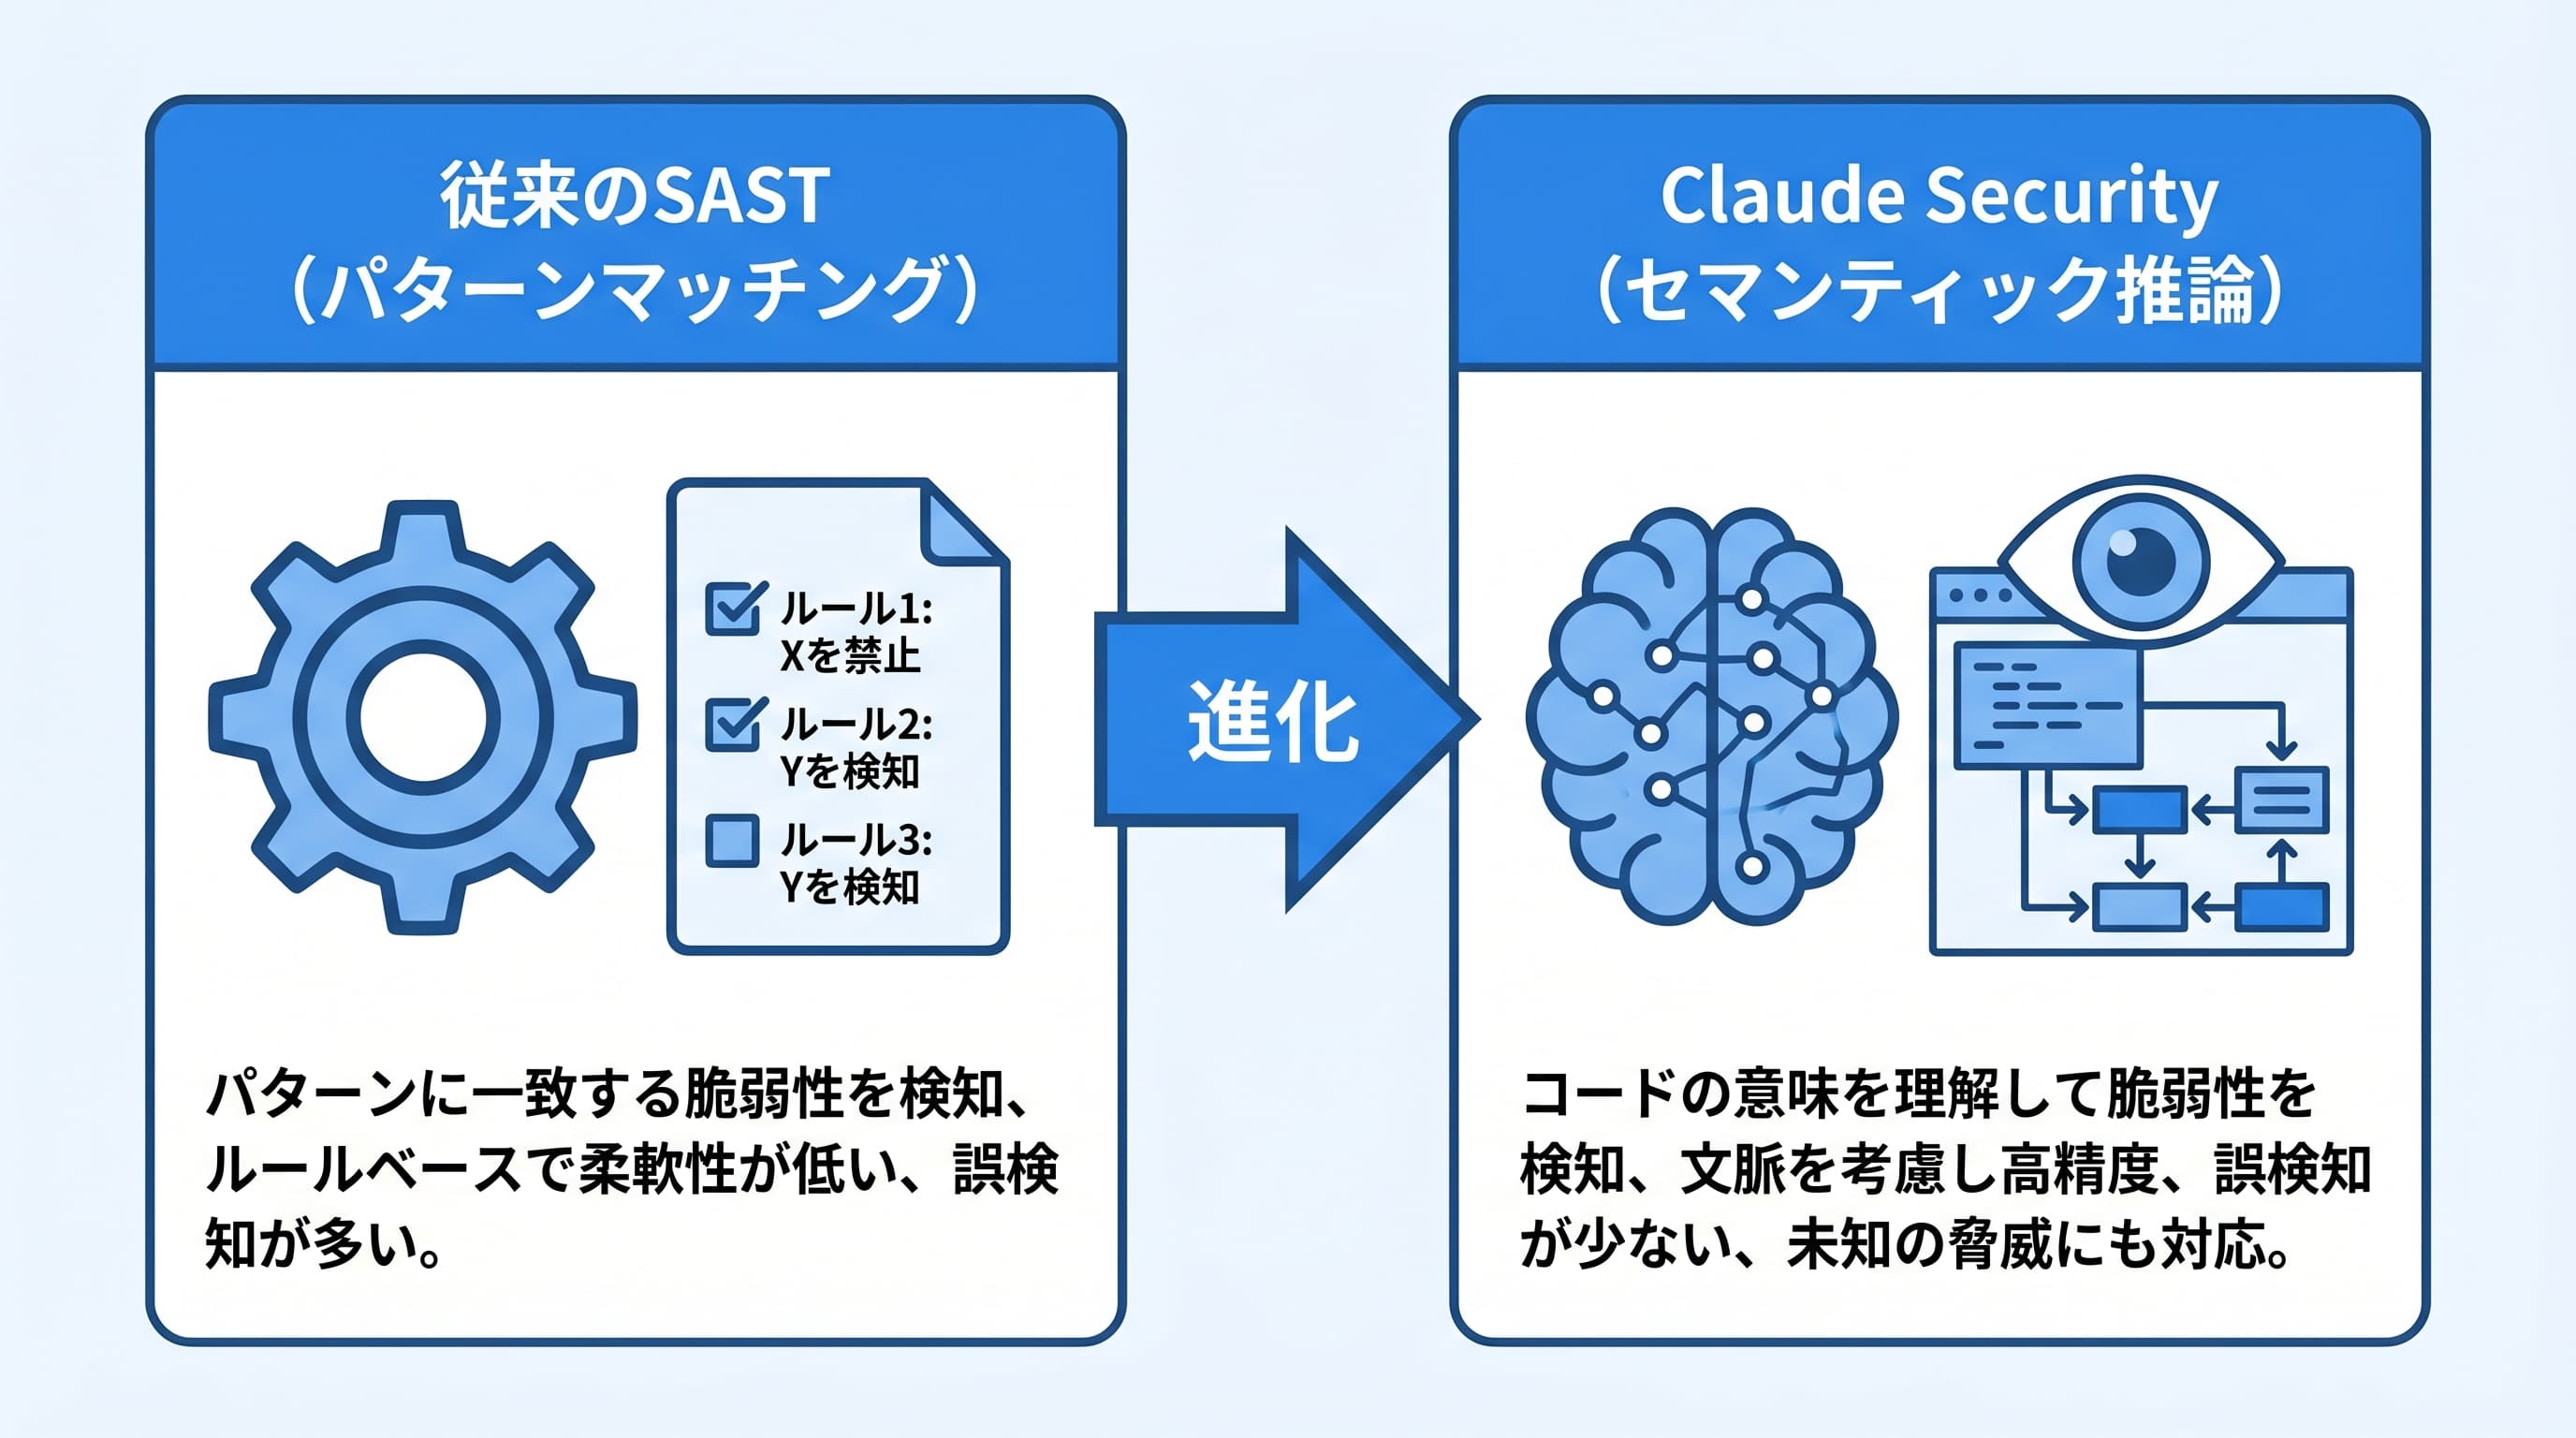
重要なのは、これが「従来の静的解析(SAST)ツールの単なる置き換え」ではないということです。SnykやSemgrepのような既存ツールがパターンマッチング(既知の脆弱性パターンとのマッチ)をベースに動くのに対し、Claude Securityはコードを意味的に読み解く——つまり、データフローを追い、ファイル間の相互作用を分析し、ビジネスロジックの欠陥まで踏み込んで検出します。
2026年2月から続く段階的リリース
Claude Securityは、いきなり登場したプロダクトではありません。Anthropicは2026年2月20日に「Claude Code Security」という名称で限定リサーチプレビューを開始し、Enterprise・Teamプラン顧客とオープンソースリポジトリのメンテナーに段階的にアクセスを提供してきました。
このプレビュー期間を経て、Anthropicは多数の組織での実利用を踏まえたフィードバックを収集してきたと公表しています。今回のパブリックベータは、その知見を元に「Claude Code Security」から「Claude Security」へリネームし、機能を拡張した正式な公開段階という位置づけです。
現時点でのアクセス権はClaude Enterprise顧客のみ。Anthropicは「Claude TeamプランとMaxプランへの提供も近日中に開始する」と公式に明言していますが、具体的な日付は未公開です。
なぜ今、Claude Securityが必要とされているのか
AI駆動開発の普及で、コードベースのサイズと変更速度はこの2年で激増しました。Claude CodeやCursorによる「人間が書くより速いペースでコードが生まれる時代」になり、セキュリティ監査が追いつかない現場が世界中で問題化しています。
相談会の場でも、AI駆動開発でMVPを作った受講生から「コードが大量に生成されたが、セキュリティを誰がレビューするのか分からない」という声を伺うことが増えています。リリース直前のセキュリティ確認に不安を抱える受講生は、AI駆動開発の普及と共に確実に増えてきました。
Claude Securityはまさにこの「AI生成コードの監査をAIで担う」という、新しい開発フロー全体の課題に対する一手です。Anthropicが自社プロダクト(Claude Code)でコード生成を加速した責任として、その出力の安全性を担保する側にも踏み込んだ、と読み解くことができます。
Claude Securityの主要機能を徹底解剖
公式発表とAnthropicブログから読み取れる主要機能を、現場で使う観点で整理します。パブリックベータで新たに追加された機能と、リサーチプレビューから引き継がれた機能を区別して見ていきましょう。
セマンティックスキャン — コードを「読む」AI
Claude Securityの中核機能です。Claude Opus 4.7がコードベースをまるごと文脈として読み込み、データフロー、認可ロジック、ファイル間の相互作用を解釈しながら脆弱性を検出します。
これは従来のSASTツールと大きく異なるアプローチです。たとえばSemgrepは「このパターンを検出する」というルールを書く必要があり、未知の脆弱性パターンには対応しづらい。一方Claude Securityは「セキュリティ研究者がコードレビューするように」、コードの意味を解釈して問題を見つけ出します。
信頼度評価(Confidence Rating)
検出した脆弱性ごとに信頼度レベルを提示してくれる機能です。AIが「これは確実に悪用可能」と判断したものと、「文脈次第で問題になりうる」というグレーゾーンを明確に区別します。
従来のSASTツールが大量の警告を吐き出してエンジニアを疲弊させてきた問題(いわゆる「アラート疲れ」)に対して、信頼度ベースのトリアージで現場のレビュー負荷を大幅に下げる設計です。
パッチ提案 — 検出だけでなく「直し方」まで
検出された脆弱性に対し、具体的な修正パッチを提案してくれます。Anthropic公式によると、提案パッチには「人間のレビューが必要」と明記されており、自動マージは想定されていません。あくまで「AIがレビュー候補を出す → 人間が判断する」というワークフローです。
さらに、Claude Codeとの統合により、提案された修正をそのままClaude Codeにハンドオフして実装させることもできます。スキャン → 修正案 → 実装という一連の流れがClaudeエコシステム内で完結する設計です。
スケジュールスキャン(パブリックベータ新機能)
パブリックベータで追加された目玉機能の一つ。定期的に自動でスキャンを実行できるようになりました。リサーチプレビューでは手動スキャンのみだったため、CI/CDに組み込みたい現場からの強い要望に応えた形です。
所見の却下と理由ドキュメント化(新機能)
検出された脆弱性のうち、「これは誤検知」「許容リスク」と判断したものを、理由つきで却下できる機能です。チームでセキュリティ判断を共有する上で必須の機能であり、これがリサーチプレビューには無かったために本番運用が難しいという声があったと考えられます。
CSV/Markdownエクスポート(新機能)
検出結果をCSVまたはMarkdown形式でエクスポートできます。既存の脆弱性管理システムや監査レポートに取り込みやすくする設計で、セキュリティチームのワークフローを邪魔しない配慮が見えます。
webhook統合(Slack / Jira等)
検出結果をSlack、Jira、その他のツールにwebhookで通知できます。発見即チケット化の運用が可能で、エンジニアのワークフローに自然に組み込めます。
| 機能カテゴリ | リサーチプレビュー(2月) | パブリックベータ(4月) |
|---|
| セマンティックスキャン | あり | あり(Opus 4.7に強化) |
| 信頼度評価 | あり | あり |
| パッチ提案 | あり | あり(Claude Code連携強化) |
| スケジュールスキャン | なし(手動のみ) | 新規追加 |
| 所見の却下 | 限定的 | 理由つき却下が可能に |
| エクスポート | なし | CSV / Markdown対応 |
| webhook統合 | なし | Slack / Jira等に対応 |
AI時代のアプリ開発コース
ShiftBのAIシフトコースは、Claude Codeで本格的なWebアプリケーションを作りながらAI駆動開発を身につけるコースです。ただ作って終わりではなく、コードを読め、セキュリティに責任を持って提案でき、要件定義などの上流工程まで担えるところまで現役エンジニアがサポートします。
AIシフトコースを見る →Claude Security vs Snyk / GitHub Advanced Security / Semgrep — 何が違うのか
「これでSnykを乗り換える必要はあるのか?」という質問は、相談会で最も多く受けました。結論から言うと、Claude Securityは既存ツールの「代替」ではなく「補完」という位置づけが現時点では妥当です。それぞれの強みを正しく理解した上で、組み合わせを設計するのがプロのアプローチです。
Claude Security vs Snyk
Snykの強みは依存関係(npm、pip、Maven等)の既知CVE検出にあります。長年積み上げてきたSCAデータベースと到達可能性分析は業界トップクラスで、これを置き換えるのは現時点では難しい。
一方、Claude Securityは自分で書いたコードのビジネスロジック欠陥や複雑なデータフロー由来の脆弱性に強い。「依存関係はSnyk、自社コードのロジックはClaude Security」という棲み分けが、競合メディアの分析でも一致して推奨されています。
Claude Security vs GitHub Advanced Security(CodeQL)
GitHub Advanced SecurityのコアエンジンであるCodeQLはクエリベースの静的解析で、特定の脆弱性パターンを高精度に検出します。CIへの統合が成熟しており、PR単位での自動チェックに優れます。
Claude Securityは「コード全体の意味を読む」ことに振った設計で、CodeQLでは表現しにくい「複数ファイルにまたがる権限チェック漏れ」のような問題に強い。両者は競合というより、検出対象がオーバーラップしつつもアプローチの異なるツールという理解が現実的です。
Claude Security vs Semgrep
Semgrepは軽量・高速・OSSのSASTツールで、ルールを自分で書ける柔軟性が魅力です。CI高速化やプロジェクト固有のチェック実装には極めて優秀。
Claude Securityはルールを書かなくても「研究者の頭」で検出してくれるのが利点ですが、現状はEnterpriseプラン限定で、セルフホストや軽量CI組み込みには不向きです。コスト・導入負荷・組織規模で選択肢が分かれます。
主要セキュリティツール比較表
| ツール | 得意領域 | アプローチ | 料金感 | 個人開発適性 |
|---|
| Claude Security | ビジネスロジック欠陥、複雑なデータフロー | セマンティック推論 | Enterpriseプラン | 現状不可(Team/Max待ち) |
| Snyk | 依存関係のCVE、コンテナ脆弱性 | SCAデータベース照合 | 無料枠あり / 有料層 | 無料枠で十分カバー |
| GitHub Advanced Security | パターンベースSAST、シークレット検出 | CodeQLクエリ | GitHub有料プラン | OSSは無料で利用可能 |
| Semgrep | カスタムルールSAST、軽量CI | ルールベース | OSS / 有料層 | OSS版で十分 |
| Trivy | コンテナ・IaCスキャン | CVEスキャン | OSS | OSSで完結 |
結論:Claude Securityの立ち位置
Claude Securityは「既存ツールが見つけられなかった問題を見つける」ことに価値を置いた設計です。SAST警告のノイズに疲れたエンタープライズが、「もっと精度の高い、従来は人間にしか見つけられなかった層の脆弱性」を補強する目的で導入する、というのが現状の最適解です。
Claude Securityを使うための5ステップ【現状はEnterprise限定】
Claude Enterpriseプランを契約している企業向けに、Claude Securityの基本的な使い方を5ステップで解説します。Team/Max展開を待つ個人開発者は、次章の代替アクションを参照してください。
ステップ1:claude.ai/security にアクセス
Claude Enterpriseアカウントでログインした状態で、claude.ai/securityにアクセスします。または claude.ai のサイドバーから「Security」を選択します。Enterprise契約がない場合、このページにアクセスしても利用権限なしのメッセージが表示されます。
所要時間:約1分。
ステップ2:スキャン対象リポジトリを接続
GitHubリポジトリを連携し、スキャン対象を指定します。リポジトリ全体をスキャンするか、特定のディレクトリ・ブランチを対象にするかを選べます。
初回はリポジトリサイズによってインデックス時間がかかります。中規模プロジェクト(数万行)で数分〜数十分が目安と各社レポートで報告されています。
ステップ3:スキャンを実行 / スケジュール化
手動スキャンは「Scan now」ボタン、定期実行はスケジュールスキャンを有効化することで設定できます。CI/CDに組み込みたい場合は、現時点ではwebhook経由のトリガーが推奨です。
所要時間:スキャン自体はリポジトリ規模次第。大規模プロジェクトは数時間に及ぶ場合もあります(公式に具体的な時間は明示されていません)。
ステップ4:検出結果のトリアージ
スキャン完了後、検出された脆弱性が信頼度別にリストされます。各項目には以下が含まれます:
- 脆弱性の種類と該当箇所(ファイル名・行番号)
- 信頼度(confidence rating)
- 悪用可能性の説明(exploitability)
- 再現手順(reproduction steps)
- 推奨パッチ(recommended fix)
誤検知や許容リスクは理由をつけて却下し、組織内で意思決定の履歴を残せます。
ステップ5:パッチ適用 / Claude Codeへハンドオフ
推奨パッチを確認し、人間レビューを経て適用します。Claude Code連携を有効化していれば、検出結果をそのままClaude Codeにハンドオフして、修正コードをローカル環境で実装させることが可能です。これによりスキャン → 修正案 → 実装 → PRまでがClaudeエコシステム内で連続します。
検出結果はCSV/Markdownでもエクスポートでき、Slack/Jiraへ自動チケット化することで、セキュリティチームと開発チームのワークフロー分離も柔軟に設計できます。
パートナー連携で見えるClaude Securityの戦略
Claude Security単体の機能だけでは、Anthropicの本気度は読み取れません。パブリックベータと同時に発表されたパートナー企業のラインナップを見ると、Anthropicがこの領域に「点」ではなく「面」で投資していることが分かります。
テクノロジーパートナー
Anthropicは、以下の主要セキュリティベンダーがClaude Opus 4.7の能力を自社プラットフォームに統合すると公表しています。
- CrowdStrike:エンドポイント保護のリーダー
- Microsoft Security:エンタープライズ向け統合セキュリティ
- Palo Alto Networks:ネットワーク・クラウドセキュリティ
- SentinelOne:AI駆動型XDR
- Trend Micro(TrendAI):脅威インテリジェンス
- Wiz:クラウドセキュリティポスチャ管理
つまりClaude Securityは「Anthropicの単独製品」ではなく、業界標準のセキュリティスタックに組み込まれていく基盤として設計されています。Snyk的な競合関係ではなく、各社の上に乗る推論エンジンとして広く展開する戦略です。
サービスパートナー
実装支援を担うコンサル企業として、Accenture、BCG、Deloitte、Infosys、PwCが脆弱性管理と安全なコードレビューでの統合を進めていると発表されています。エンタープライズ導入の伴走者を初日から確保している点に、Anthropicのエンタープライズ重視の姿勢が表れています。
この戦略から読み取れるシグナル
ShiftB校長として複数のSaaSの立ち上げと運営を経験してきた立場から見ると、このパートナー戦略には次の3つのメッセージが読み取れます。
- AnthropicはClaude Securityを「単独プロダクトの売上」ではなく「Claude基盤の浸透」として捉えている:CrowdStrikeやWizに組み込まれることで、結果的にOpus 4.7の利用が拡大する設計
- エンタープライズ向け事業を本格化する明確な意思:BCG・Deloitte級のサービスパートナーを初日から並べる体制は、相応の投資と時間がかかる
- 個人開発者・小規模チームの優先度は当面後回し:Team/Max展開は「near future」止まりで、明示的なロードマップは未公表
| パートナー区分 | 企業 | 役割 |
|---|
| テクノロジー(XDR/EPP) | CrowdStrike, SentinelOne, Trend Micro | Opus 4.7をエンドポイント保護に組込 |
| テクノロジー(ネットワーク/クラウド) | Palo Alto Networks, Wiz | クラウドセキュリティ基盤に統合 |
| テクノロジー(プラットフォーム) | Microsoft Security | Microsoft Defenderスタックへ展開 |
| サービス(コンサル) | Accenture, BCG, Deloitte, Infosys, PwC | 導入支援・脆弱性管理プログラム |
個人開発者・スタートアップはどう向き合うべきか — ShiftB校長の見解
現状、個人開発者・スタートアップはClaude Securityの直接利用ができません。ですが、これは「待つしかない」という意味ではありません。むしろ、Claude Securityが示した「AI生成コードはAIで監査する」という流れに今から備えておくことで、Team/Max展開時のキャッチアップがゼロになります。
ShiftBで受講生を支援してきた現場感覚
ShiftBで個人開発を支援してきた経験から見ると、AI駆動開発で起きるセキュリティ上のつまずきには共通のパターンが見えてきます。リリース戦略の有無で初週ユーザー数が大きく変わるのと同じくらい、セキュリティを「後回し」にしたプロジェクトは中長期で痛い目を見るという傾向です。
ぶべ自身、有料のサブスクサービスを1人で運営する中で、何度も「セキュリティはコストではなく、運用の安定性そのもの」という事実を実感してきました。一度のセキュリティ事故が、ユーザー信頼を吹き飛ばすからです。
Claude Security到着までにやるべき7つの実践
Team/Maxへの展開を待つ間、以下の対策を進めておくことを推奨します。これはClaude Securityが来たときに「乗せるだけ」で済む土台にもなります。
- OWASP Top 10の理解:Claude Securityも結局はこの枠組みの上で動く。基礎理解なしの導入は事故のもと
- Snyk無料枠の活用:依存関係のCVEは今すぐタダで対応可能。これは将来Claude Security導入後も併用が前提
- GitHub Advanced Security(OSS無料枠)の有効化:シークレット検出とCodeQLで、無料枠でも基礎レベルの監査ができる
- Semgrep OSS版でカスタムルール:自社プロジェクトに特化した検査をCIに組み込む
- RLS(Row-Level Security)の徹底:Supabase等を使う場合、これを設定しないとClaude Securityが叫ぶ前に事故が起きる
- 環境変数の管理ルール:
.envのGit追加事故は、AI駆動開発で増加傾向にある古典的失敗 - CIへのセキュリティチェック組み込み:人間が忘れても自動で動く仕組みにする。Claude Security到着時はここに「乗せる」だけ
「ビタミン剤よりも鎮痛剤を作れ」をセキュリティに当てはめる
ぶべがYouTubeでも繰り返し発信しているメッセージに「ビタミン剤よりも鎮痛剤を作れ」というものがあります。これは個人開発のサービスを設計するときの考え方ですが、セキュリティ対策の優先順位付けにもそのまま使えます。
つまり、「全項目をパーフェクトに対応する」のは無理なので、「事故ったら即サービス終了レベルの問題」を最優先で潰す。Claude Securityが将来くれる便利な「網羅的な検出」よりも、今すぐ「致命傷を作らない」設計に時間を使うほうが、個人開発者にとっては圧倒的に費用対効果が高い。これがShiftBで受講生に伝え続けている設計判断です。
AI時代のアプリ開発コース
ShiftBのAIシフトコースは、Claude Codeで本格的なWebアプリケーションを作りながらAI駆動開発を身につけるコースです。ただ作って終わりではなく、コードを読め、セキュリティに責任を持って提案でき、要件定義などの上流工程まで担えるところまで現役エンジニアがサポートします。
AIシフトコースを見る →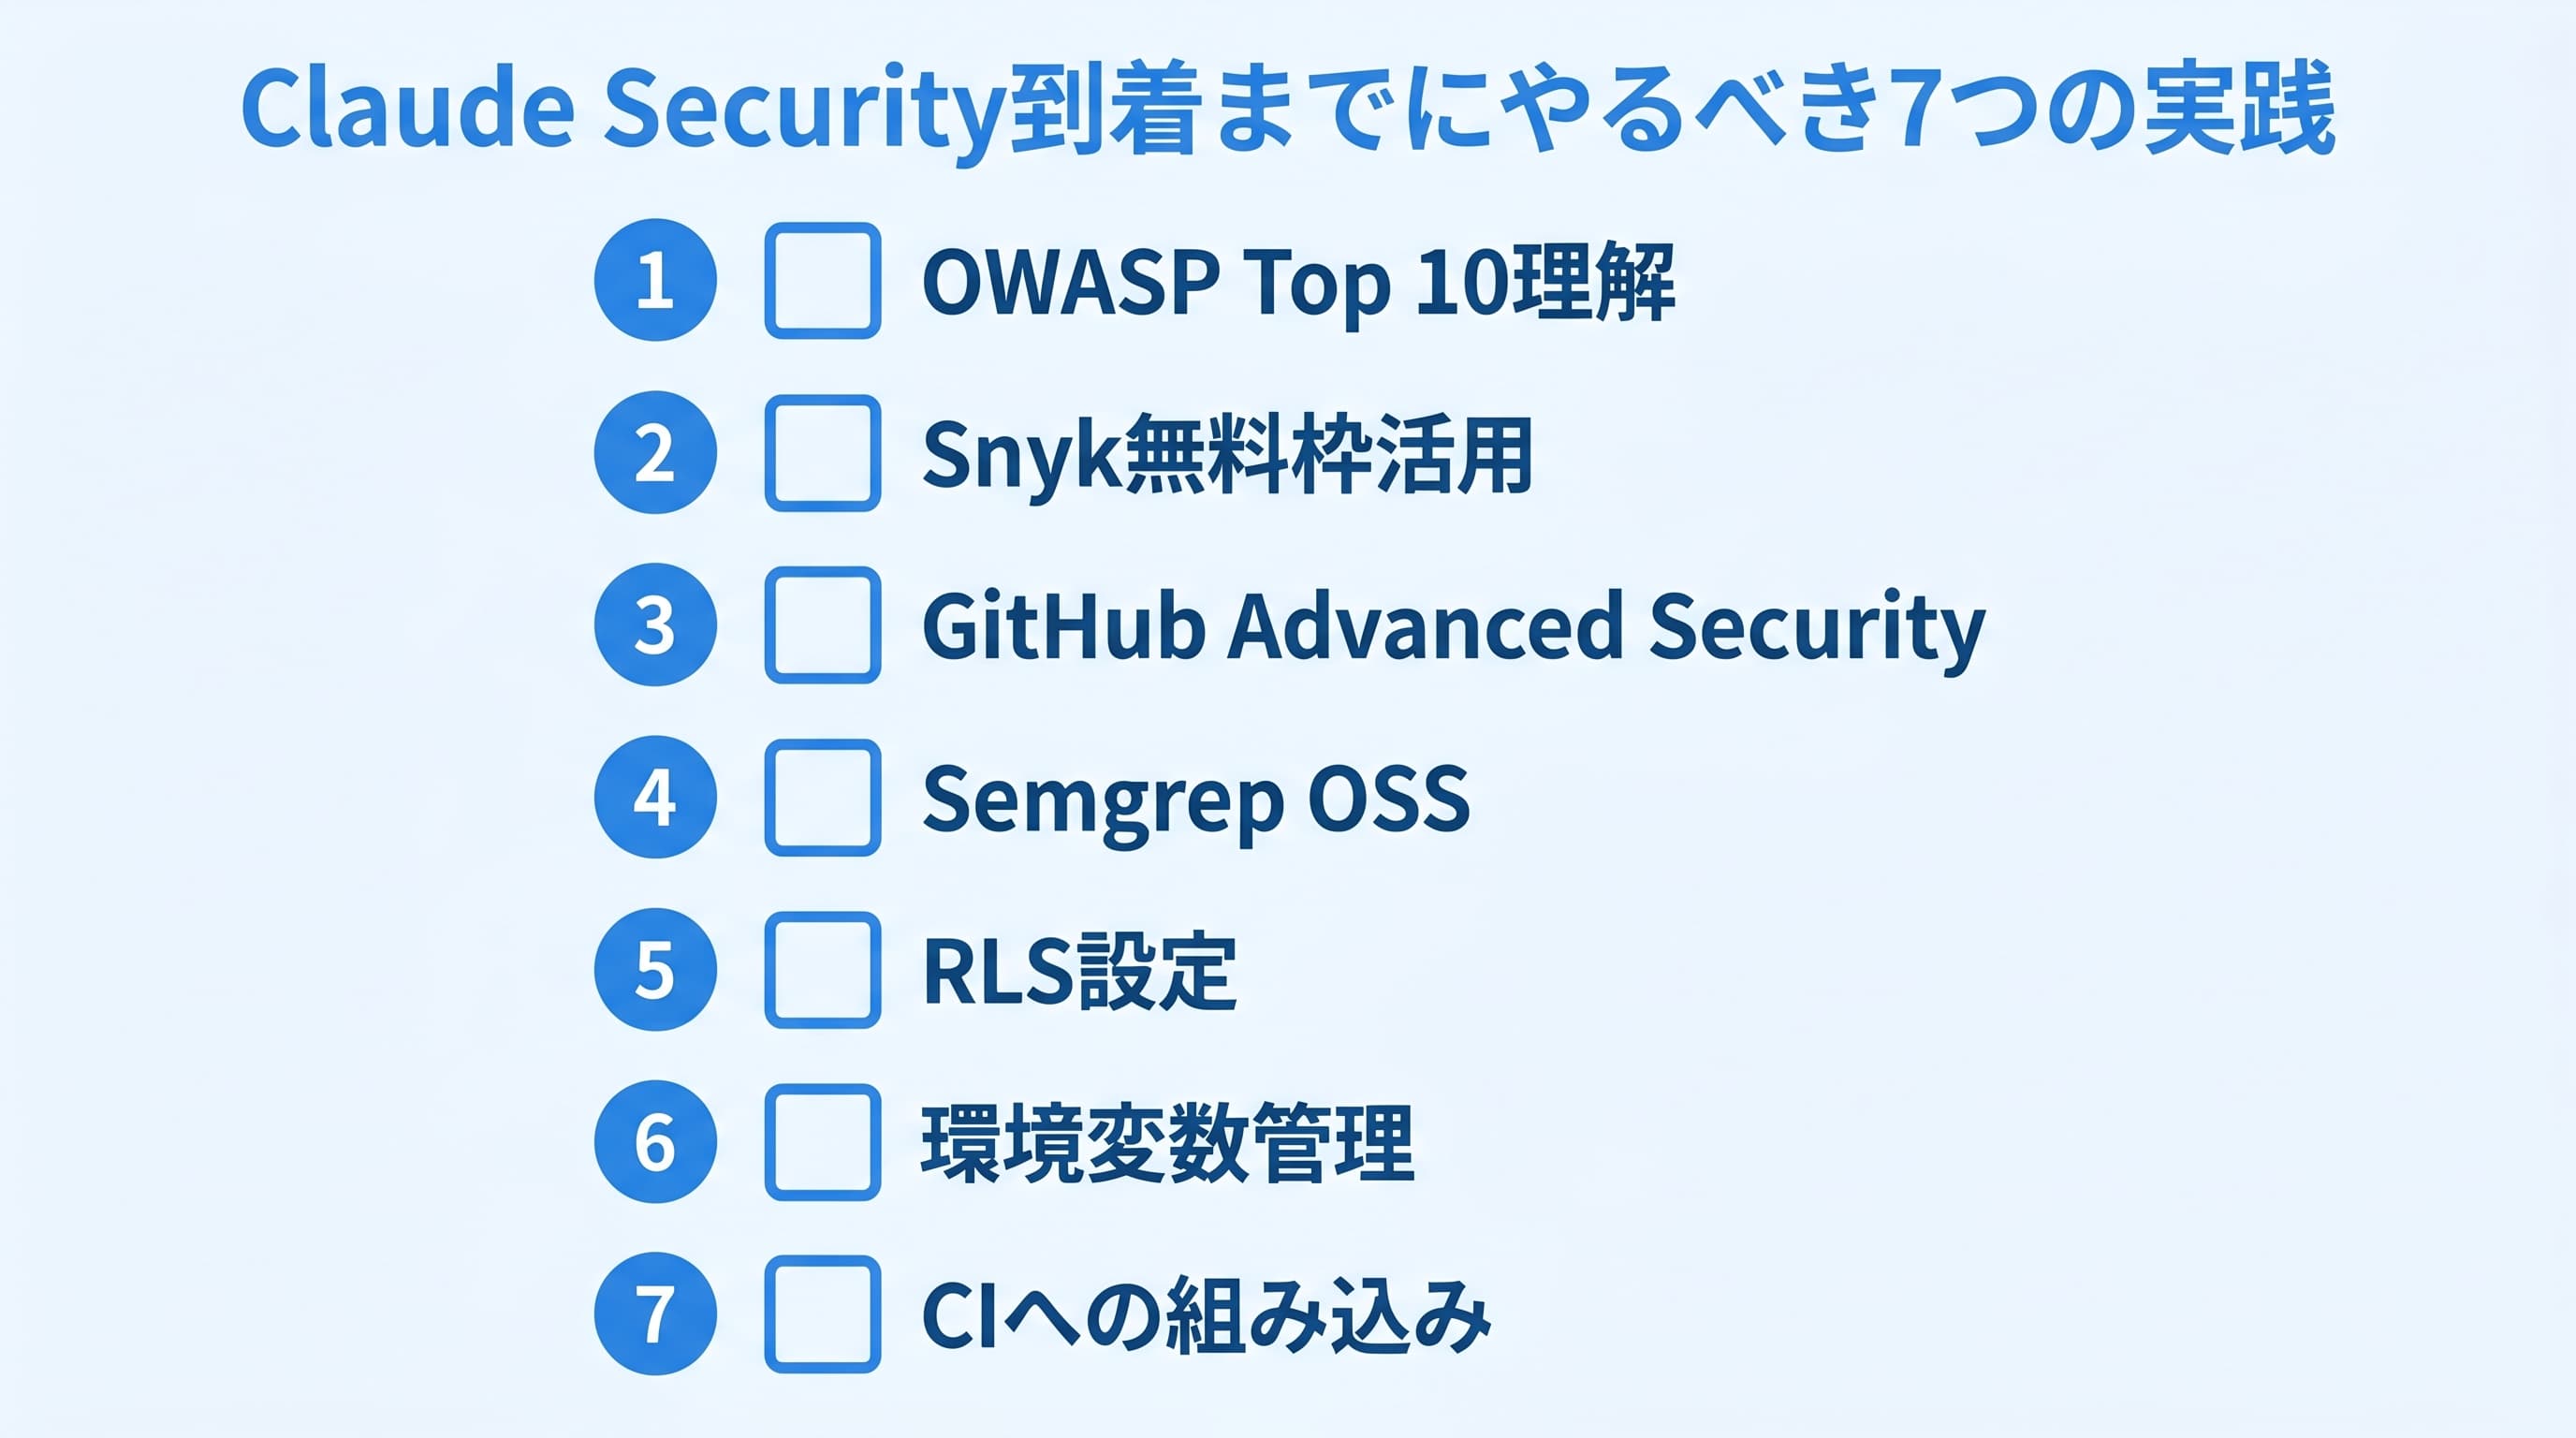
Claude Securityの限界と注意点 — 公式ドキュメントには書かれていない論点
ここまでClaude Securityの可能性を中心に解説してきましたが、実際に運用を考えるなら「何を期待してはいけないか」を理解しておくことが重要です。ShiftBで複数のSaaS運用経験から見えてきた論点を共有します。
誤検知ゼロにはならない
Claude Securityはセマンティック推論で精度を上げていますが、誤検知は構造的に避けられません。だからこそ「却下機能」がパブリックベータで導入されたわけで、「AIが言うことを鵜呑みにする運用」は事故の元。所見を読み解く人間の判断力は引き続き必要です。
コスト構造が不透明
公式発表では具体的な料金は提示されていません。Enterpriseプラン内の機能として包含されているのか、別途従量課金なのかも明確ではない。「使い始めてから請求書を見て驚く」リスクはエンタープライズ契約でも常に検討すべきポイントです。Anthropicの正式な発表を待ちつつ、社内で運用ルールを設計しておく必要があります。
カバレッジは万能ではない
Claude Securityはコードベースの脆弱性検出に特化していて、以下はカバーしていません:
- 本番環境のランタイム脆弱性(WAF的な層)
- インフラ設定(IaC)のミスコンフィギュレーション
- サードパーティSaaS連携の認可設計
- ソーシャルエンジニアリング・運用上のヒューマンエラー
「Claude Security入れたから安心」は明確な誤解です。Trivy(IaC・コンテナ)、CrowdStrike(ランタイム)等との多層防御が引き続き前提になります。
スキャン対象コードのプライバシー
コードベース全体をAnthropicの基盤でスキャンする以上、「スキャン対象コードはどう扱われるか」のデータプライバシーポリシーを社内で確認することが必須です。Enterprise契約のデータ取り扱い条項に従う設計のはずですが、極めて機密性の高いコードベースを持つ業界(金融・医療・防衛等)では、追加のレビューが必要になります。
ベンダーロックインのリスク
Claude Securityを導入し、Claude Codeでパッチを当て、SlackにClaude経由で通知する……というワークフローを設計すると、気付けば組織全体がClaudeエコシステムに依存する状態になり得ます。これはAnthropicの戦略上、当然狙っているところでもあります。便利さと引き換えに、将来の選択肢が狭まる可能性は把握しておくべきです。
よくある質問(FAQ)
Q1. Claude Securityは個人開発者でも使えますか?
A. 2026年4月30日のパブリックベータ時点では、Claude Enterprise顧客のみ利用可能です。Anthropicは「Claude TeamプランとMaxプランへの提供も近日中に開始する」と公式発表していますが、具体的な日付は未公開です。Maxプラン展開時に個人開発者・小規模チームへも開放される見込みなので、それまではSnyk無料枠やGitHub Advanced Securityでの代替を推奨します。
Q2. Snykを既に使っています。Claude Securityに乗り換えるべき?
A. 乗り換えではなく併用が現時点での合理的な選択肢です。Snykは依存関係のCVE検出が圧倒的に強く、Claude Securityはビジネスロジックの欠陥検出に強い。検出対象が異なるため、双方を組み合わせるのが多層防御として理にかなっています。Snykの強みである SCA データベースと到達可能性分析を、Claude Securityの推論型スキャンが補完する関係です。
Q3. Claude SecurityとClaude Codeの違いは?
A. Claude Codeはコード生成・編集・PR作成を担うCLIツール。Claude Securityは既存コードベースの脆弱性検出を担う独立プロダクトです。両者は連携可能で、Claude Securityで検出 → Claude Codeで修正実装、というワークフローが想定されています。同じClaudeブランドですが、目的・UIともに別物です。
Q4. AI生成コードのセキュリティ品質は人間より高いですか?
A. 一概には言えません。AI生成コードは「平均的な品質を底上げする」一方、「文脈依存のビジネスロジックでは人間のほうが優位なケースが多い」というのが現場の感覚です。重要なのはAIに任せきりにせず、Claude Securityのような監査ツールを別系統で動かす設計。AIで作ってAIで監査する、という二重チェックが新しいスタンダードになりつつあります。
Q5. Claude Securityのスキャン対象コードは学習に使われますか?
A. Anthropicの公式ポリシーでは、Enterpriseプランのデータは原則として学習に使われないとされています。ただし、Claude Securityのデータ取扱いについては、契約時のData Processing Agreementで明確化することを推奨します。機密度の高いコードベースの場合は、社内法務・セキュリティ部門のレビューを必ず通してから利用してください。
Q6. Claude Securityは日本語UIに対応していますか?
A. 公式発表では明示されていませんが、Claude.aiの他機能と同様、多言語対応の方針で展開されています。検出結果や推奨パッチは英語ベースで出力される傾向があるため、日本企業で運用する場合はチームメンバーの英語読解力、または翻訳フローを準備しておくと運用がスムーズです。
Q7. ShiftBではClaude Securityを使った教育を行いますか?
A. ShiftBの個人開発カリキュラムは「個人開発者が今すぐ使える対策」にフォーカスしているため、Team/Maxプランへの展開後に教材化を検討します。それまでは、OWASP Top 10ベースの基礎、Supabase RLS、認証設計、AI駆動開発時のセキュリティ思考、といったClaude Security到着時にスムーズに乗せられる土台を重点的に教えています。
まとめ — Claude Securityが告げる「AI時代の監査」の始まり
Claude Securityのパブリックベータは、AI駆動開発の世界に「AIで作って、AIで監査する」という新しい標準を持ち込みました。Enterprise限定の現状は当面続きますが、パートナーエコシステムの広さを見るに、これは一過性のニュースではなく、業界全体のセキュリティスタックを書き換える流れの始まりです。
個人開発者・スタートアップは、Team/Max展開を「待つ」のではなく、今からClaude Securityが乗せやすい土台(OWASP Top 10、Snyk、GitHub Advanced Security、CI組み込み)を整えておくことが最も費用対効果の高い行動です。ShiftBでは、AI駆動開発の入り口から、こうしたセキュリティ思考まで含めた一貫した学習を提供しています。
Claude Securityが個人開発者にも開放される日を見据えて、今からの準備を始めましょう。